مدیریت کاربران
با ایمیل دعوت کنید، صندلی را ببینید و کاربر فعال، دعوتشده یا غیرفعال را جدا مدیریت کنید.
کاربران و دسترسی کلاینتا
کنترل کامل روی اینکه تیم چه میبیند و چه میکند.
وقتی همه با یک اکانت وارد میشوند یا همه مشتریان را میبینند، نه امنیت داده میماند و نه مسئولیت روشن است. فروشنده باید کار خودش را جلو ببرد؛ مدیر باید تصویر کامل داشته باشد — بدون اینکه پرونده شعبه دیگر باز شود.
در کلاینتا عضو دعوت میکنید، مجموعه مجوز میگذارید و گروه دید میسازید. مشخص میشود چه کسی معامله میسازد، چه کسی گزارش دیگران را میبیند و کدام قیف برای کدام تیم قابل مشاهده است.
سطح دسترسی CRM چیست؟
نقش فقط «مدیر» یا «عضو» کافی نیست. باید مشخص باشد فروشنده معامله خودش را ویرایش میکند یا معامله دیگران را هم میبیند؛ آیا خروجی میگیرد؛ آیا قیف شعبه دیگر را باز میکند. مجموعه مجوز کار مجاز را تعریف میکند و گروه دید محدوده داده را.
امکانات دسترسی کاربران کلاینتا
با ایمیل دعوت کنید، صندلی را ببینید و کاربر فعال، دعوتشده یا غیرفعال را جدا مدیریت کنید.
نقش داخلی مثل مدیر معاملات و کاربر عادی را بگذارید یا مجموعه سفارشی برای فروشنده ارشد بسازید.
تیم یا شعبه را جدا کنید؛ قیف قابل مشاهده و دید پیشفرض معامله، شخص و سازمان را تنظیم کنید.
گروه والد بگذارید تا مدیر منطقه داده زیرگروهها را ببیند؛ بدون باز کردن همه مرکز.
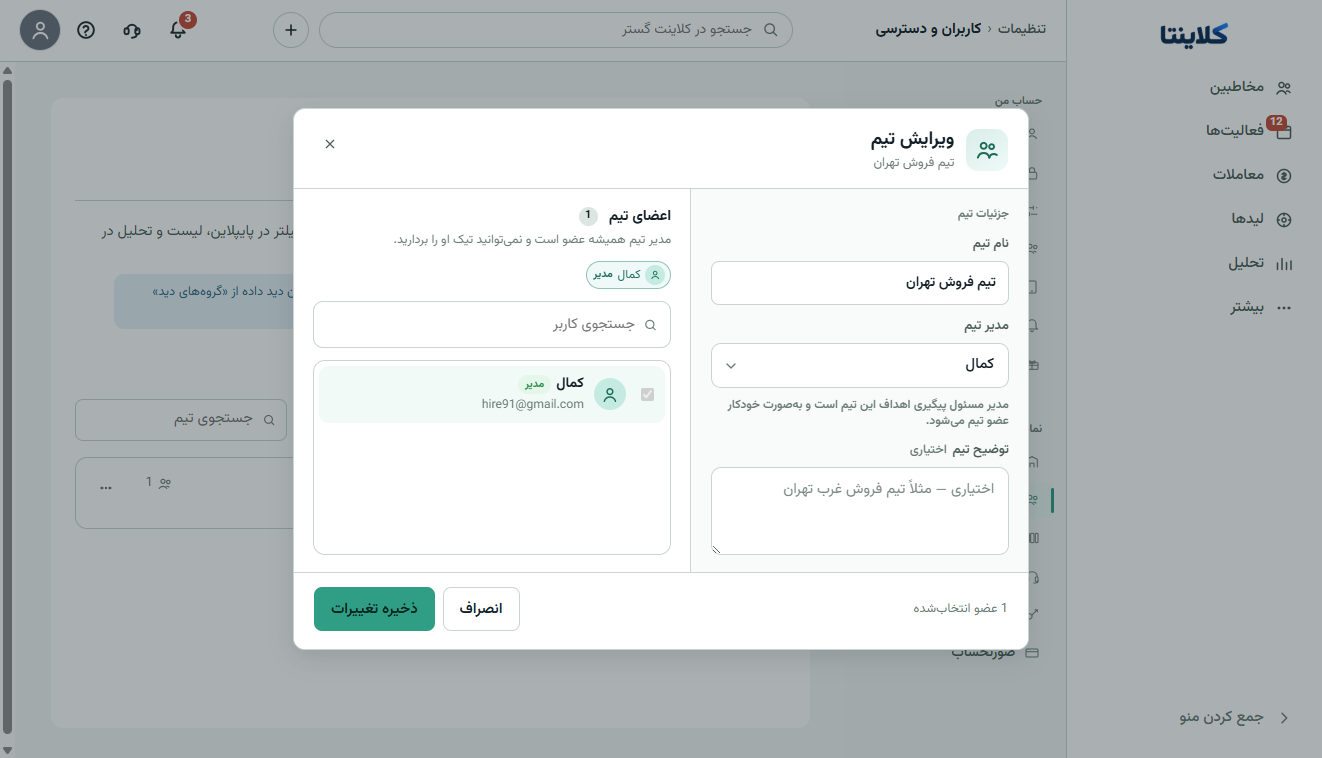
تیم فروش تهران را برای گزارش و هدف بسازید؛ این فیلتر دید داده را محدود نمیکند.
دو مجموعه مجوز را کنار هم بگذارید تا تفاوت فروشنده و مدیر قبل از تخصیص روشن باشد.
در کنترل دسترسی CRM چه چیزی مهم است
اگر نقش فقط برچسب باشد، همه هنوز همه چیز را میبینند. اگر همهچیز قفل باشد، فروشنده برای یک ویرایش ساده منتظر مدیر میماند. ابزار درست دیدن و انجامدادن را جدا نگه میدارد.
توانایی ساخت معامله با دیدن معامله دیگران فرق دارد. این دو را در یک کلید قاطی نکنید.
نقش داخلی نقطه شروع است؛ برای تیم واقعی باید بتوانید از روی همان مجموعه کپی سفارشی بگیرید.
شعبه نباید قیف شعبه دیگر را در کانبان ببیند؛ حتی اگر هر دو در یک مرکز کار کنند.
ورود مشترک تاریخچه را خراب میکند و نمیشود فهمید چه کسی معامله را عوض کرده است.
فیلتر تیم به هدف و تحلیل کمک میکند؛ محدودیت داده باید از گروه دید بیاید.
امکان نرمافزار
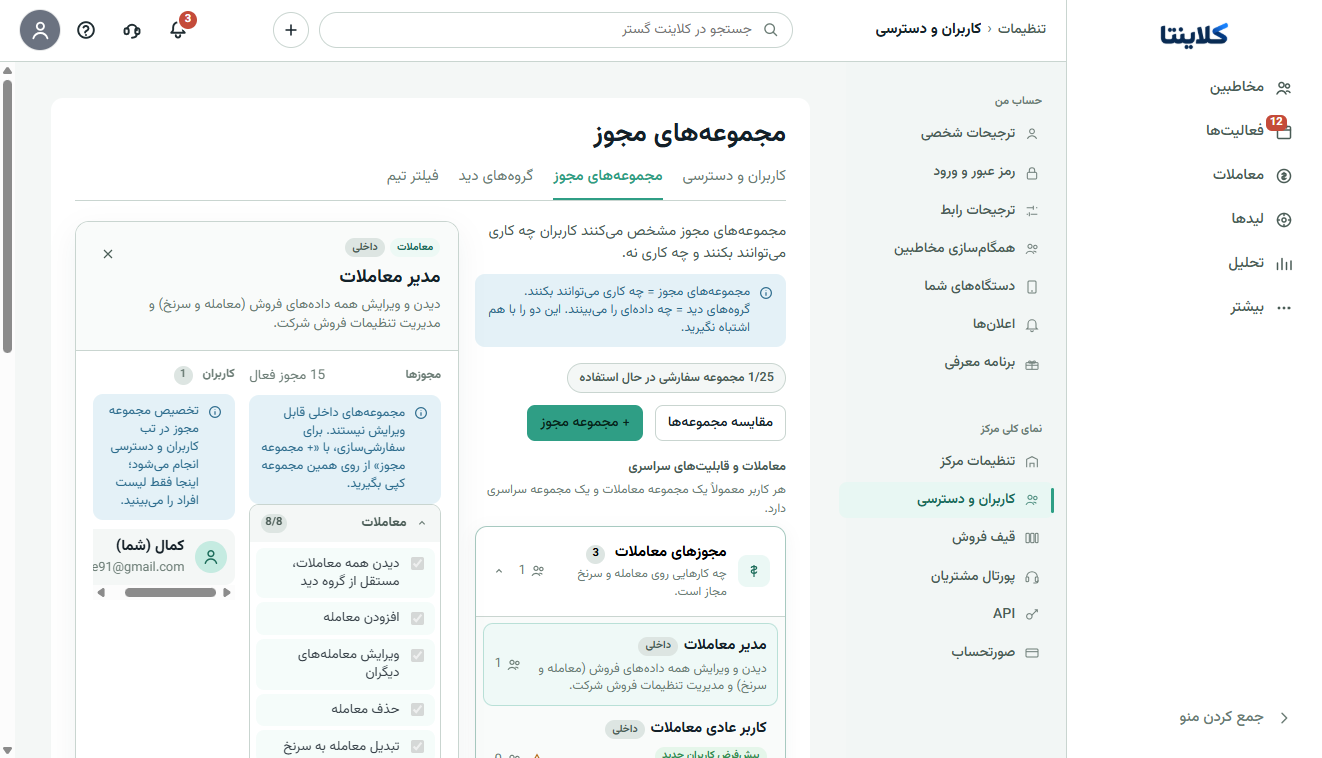
مجموعههای داخلی مثل مدیر معاملات و کاربر عادی نقطه شروعاند و ویرایش نمیشوند. برای فروشنده ارشد از روی همان مجموعه کپی میگیرید و تیک افزودن معامله، ویرایش دیگران، حذف، تبدیل یا خروجی را عوض میکنید.
امکان نرمافزار
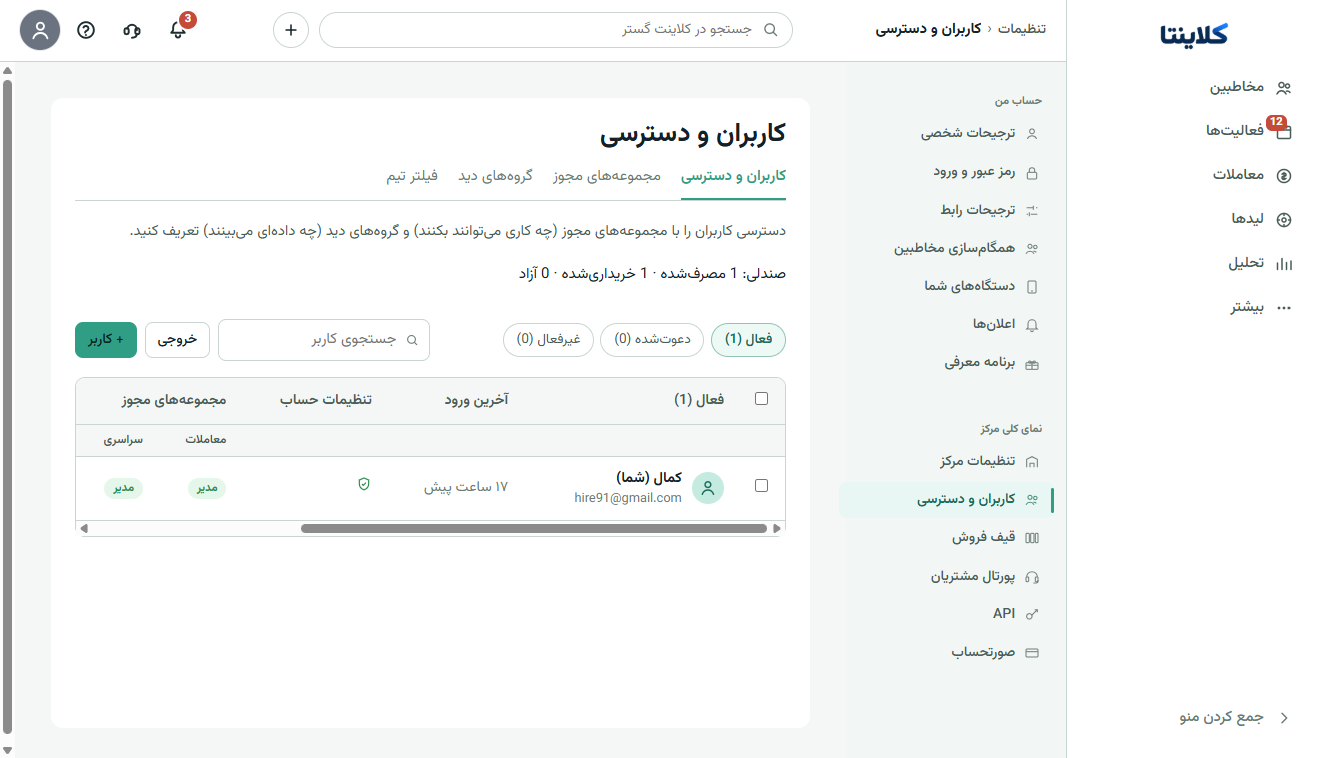
لیست کاربران نشان میدهد چه کسی فعال است، آخرین ورود چه زمانی بوده و مجموعه مجوز معاملات و سراسری چیست. صندلی مصرفشده را میبینید، خروجی میگیرید و بدون ورود به چند صفحه، دسترسی را ویرایش میکنید.
از دعوت تا کار روزانه
عضو را دعوت میکنید، نقش میگذارید و گروه دید را مشخص میکنید. از آن به بعد فروشنده همان دادهای را میبیند که برای کارش لازم است.
ایمیل میفرستید، صندلی مصرف میشود و وضعیت دعوتشده تا ورود اول جدا میماند. اکانت مشترک لازم نیست.
معاملات، قابلیت سراسری و در صورت نیاز پروژه را جدا تعیین میکنید: افزودن، ویرایش دیگران، حذف، خروجی و گزارش.
کاربر را به گروه پیشفرض یا گروه شعبه میبرید؛ قیف قابل مشاهده و دید پیشفرض آیتم را تنظیم میکنید.
اگر هدف یا فیلتر تحلیل تیمی میخواهید، فیلتر تیم میسازید — بدون اینکه محدوده داده عوض شود.
امکان نرمافزار
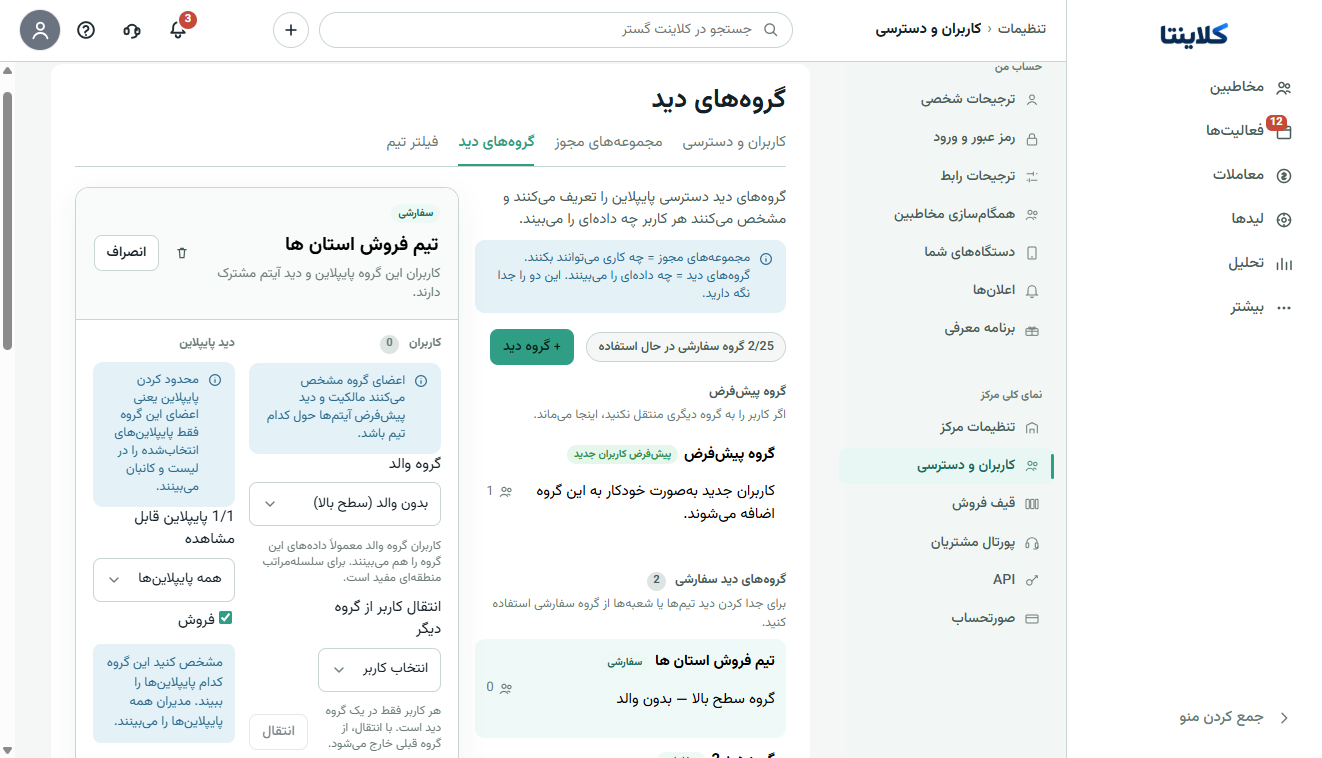
یک اندازه برای همه، یا همه چیز را از همه پنهان میکند یا داده حساس را باز میگذارد. با گروه دید، شعبه یا منطقه را جدا میکنید، قیف قابل مشاهده را محدود میکنید و دید پیشفرض معامله جدید را روی گروه مالک میگذارید.
امکان نرمافزار
مدیر فروش میخواهد عملکرد تهران را جدا ببیند، بدون اینکه دسترسی مشتری را عوض کند. فیلتر تیم برای قیف، فهرست و تحلیل است. محدودیت دیدن پرونده از گروه دید میآید — این دو را قاطی نکنید.
یک مرکز، سه سطح دسترسی
آیا همه قیف را میبینم، چه کسی معامله دیگران را ویرایش میکند و شعبه فقط داده خودش را دارد؟
مشتری و معامله خودم را میبینم و کار روزانه قفل نیست؛ پرونده نامرتبط جلوی من باز نمیشود.
آیا ورود مشترک قطع شده، داده مشتری محدود است و مسئولیت هر تغییر به یک نفر وصل است؟
پرسشهای رایج
از تنظیمات به کاربران و دسترسی بروید و تب مجموعههای مجوز را باز کنید. نقشهای داخلی مثل مدیر معاملات و کاربر عادی را میبینید. برای نقش سفارشی، با «+ مجموعه مجوز» از روی یک مجموعه کپی میگیرید و تیک کارها را عوض میکنید. در پلن حرفهای تا ۱۵ و در نهایی تا ۲۵ مجموعه سفارشی میسازید؛ پلن پایه و رشد فقط نقش پیشفرض دارند.
در تب کاربران و دسترسی، افراد را انتخاب میکنید و دسترسی را ویرایش میکنید. هر کاربر معمولاً یک مجموعه معاملات و یک مجموعه سراسری دارد. تخصیص نقش در فهرست کاربران انجام میشود؛ تب مجموعهها فقط نشان میدهد چه کسانی روی آن نقش هستند.
مجموعه مجوز میگوید کاربر چه کاری میتواند بکند: ساخت معامله، ویرایش کار دیگران، حذف، خروجی یا دیدن گزارش. گروه دید میگوید چه دادهای را میبیند: معامله گروه خودش، قیف شعبه، یا فقط آیتمهای مالک. این دو را جدا نگه دارید تا فروشنده کارش را انجام دهد بدون اینکه پرونده نامرتبط باز شود.
خیر. تیم برای گزارش، فیلتر قیف و هدف مشترک است. اگر میخواهید شعبه مشتری شعبه دیگر را نبیند، از گروه دید استفاده کنید — نه از فیلتر تیم.
گروه دید بسازید، کاربر را به آن گروه منتقل کنید و قیف قابل مشاهده را انتخاب کنید. دید پیشفرض آیتم جدید را روی گروه مالک، فقط مالک، زیرگروهها یا همه کاربران میگذارید. آیتمهای قبلی با این تنظیم عوض نمیشوند.
لازم نیست. هر نفر را با ایمیل دعوت میکنید تا ورود، تاریخچه و مسئولیت جدا بماند. صندلی مصرفشده را در همان صفحه کاربران میبینید و وقتی کسی از تیم خارج میشود، کاربر را غیرفعال میکنید.
۱۴ روز رایگان شروع کنید؛ یک همکار دعوت کنید، نقش و گروه دید بگذارید و ببینید هر نفر همان داده لازم را میبیند.